

وقتی صحبت از طراحی سایت وردپرسی میشود، بسیاری از افراد تصور میکنند که تنها با چند کلیک ساده میتوانند یک وبسایت بینقص راهاندازی کنند. اما واقعیت چیز دیگری است؛ وردپرس مانند یک اقیانوس عمیق است که اگر شنا کردن در آن را بلد نباشید، غرق خواهید شد! بسیاری از مدیران سایتها بدون آگاهی از اصول فنی، در دام اشتباهاتی میافتند که در نهایت منجر به کندی، هک شدن یا شکست پروژه میشود. اگر به دنبال آموزش وردپرس به صورت اصولی هستید، درک نبایدهای این مسیر به اندازه بایدها اهمیت دارد. در این مقاله از دیجینامه قصد داریم ۵ اشتباه رایج اما مخرب را بررسی کنیم که پرهیز از آنها سلامت سایت شما را تضمین میکند!
۱.انتخاب معماری اشتباه در طراحی سایت وردپرسی
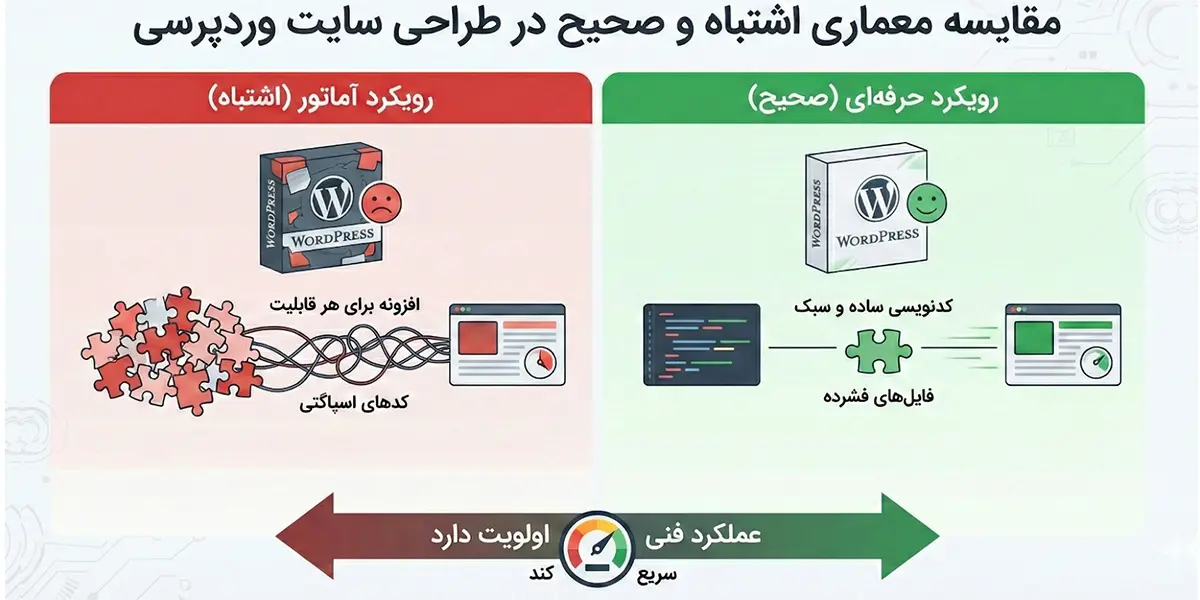
بسیاری از افراد در شروع کار، جذب زرقوبرق دموهای آماده میشوند و فراموش میکنند که عملکرد فنی اولویت بالاتری دارد. انتخاب ابزارهای سنگین یا Bloatware باعث ایجاد بدهی فنی میشود که جبران آن در آینده بسیار پرهزینه خواهد بود. برای درک بهتر تفاوت معماری صحیح و غلط هنگام انتخاب قالب وردپرس، به جدول زیر دقت کنید:
| رویکرد آماتور | رویکرد حرفهای |
|---|---|
| استفاده از قالبهای چندمنظوره سنگین | استفاده از قالبهای سبک و اختصاصی |
| نصب افزونه وردپرس برای هر قابلیت کوچک | کدنویسی قابلیتهای ساده و سبک |
| استفاده از صفحهسازها بدون بهینهسازی | استفاده استاندارد و بهینه از ادیتورها |
| بیتوجهی به حجم فایلهای CSS و JS | فشردهسازی و ترکیب فایلهای استاتیک |
بسیاری از کاربران تصور میکنند که انتخاب یک قالب همهکاره، بهترین تصمیم است. اما واقعیت این است که این قالبها معمولا هزاران خط کد غیرضروری را بارگذاری میکنند که شما هرگز به آنها نیاز ندارید. این حجم از کدهای درهمتنیده که به کدهای اسپاگتی معروف هستند، باعث افزایش سایز DOM و کندی شدید سایت میشوند. یک قالب وردپرس استاندارد باید فقط امکاناتی را داشته باشد که پروژه شما واقعا به آن نیاز دارد، نه اینکه کلکسیونی از ابزارهای بیاستفاده باشد!
۲.نادیده گرفتن استانداردهای امنیتی در طراحی سایت وردپرسی
امنیت وردپرس فرآیندی لایهبهلایه است و صرفا با نصب یک پلاگین امنیتی تامین نمیشود. بسیاری از توسعهدهندگان تصور میکنند تنظیمات پیشفرض وردپرس امن است، در حالی که پیکربندی غلط سرور و اپلیکیشن میتواند امنیت سایت شما را به خطر بیندازد. عدم رعایت نکات ریز امنیتی، سایت شما را در برابر حملات رایجی مثل Brute Force یا SQL Injection کاملا بیدفاع میگذارد.
رها کردن پیشوند جداول دیتابیس روی حالت پیشفرض (wp_)
هنگامی که وردپرس را نصب میکنید، پیشوند جداول دیتابیس به صورت پیشفرض wp_ است. هکرها از این موضوع آگاه هستند و در حملات تزریق SQL (SQL Injection)، اولین حدس آنها همین پیشوند است. تغییر این پیشوند به یک عبارت تصادفی و غیرقابل حدس در ابتدای نصب، یک لایه امنیتی مهم و در عین حال ساده را به دیتابیس شما اضافه میکند.
عدم تغییر مسیر ورود مدیریت (wp-admin)
صفحه ورود پیشفرض وردپرس برای همه شناخته شده است. اگر آدرس لاگین را تغییر ندهید، سایت شما روزانه با هزاران درخواست ورود ناموفق (Brute Force) مواجه میشود که منابع سرور را میبلعد. علاوه بر تغییر آدرس، باید تعداد دفعات تلاش برای ورود را محدود کنید. برای این منظور، باید اقدامات زیر را انجام دهید:
- تغییر آدرس /wp-admin به عبارتی مثل /my-secret-login
- محدود کردن تلاش ناموفق به ۳ بار در دقیقه
- فعالسازی تایید دو مرحلهای (2FA) برای مدیران
- مسدود کردن آیپیهای مشکوک به صورت خودکار
- باز گذاشتن دسترسی به فایلهای سیستمی حساس
فایلهایی مثل wp-config.php قلب تپنده سایت شما هستند و اطلاعات اتصال به دیتابیس را در خود دارند. همچنین قابلیت xmlrpc.php که اغلب استفاده نمیشود، یکی از درگاههای اصلی حملات DDoS است. رها کردن دسترسی به این فایلها اشتباهی جبرانناپذیر است. شما باید از طریق کدهای فایل .htaccess یا تنظیمات سرور، دسترسی عمومی به فایلهای پیکربندی را کاملا مسدود کنید و اگر به قابلیت XML-RPC نیاز ندارید، آن را غیرفعال کنید تا بار اضافی از روی سرور برداشته شود.
۳.خطاهای استراتژیک در پیکربندی سئو تکنیکال
حتی اگر بهترین مقالات را بنویسید، وقتی طراحی سایت وردپرسی شما دارای ایرادات ساختاری باشد، گوگل نمیتواند محتوا را به درستی ببیند یا ایندکس کند. بسیاری از سایتها به دلیل تنظیمات غلطی که در ادامه میخوانیم، شانس حضور در رتبههای برتر را از دست میدهند.
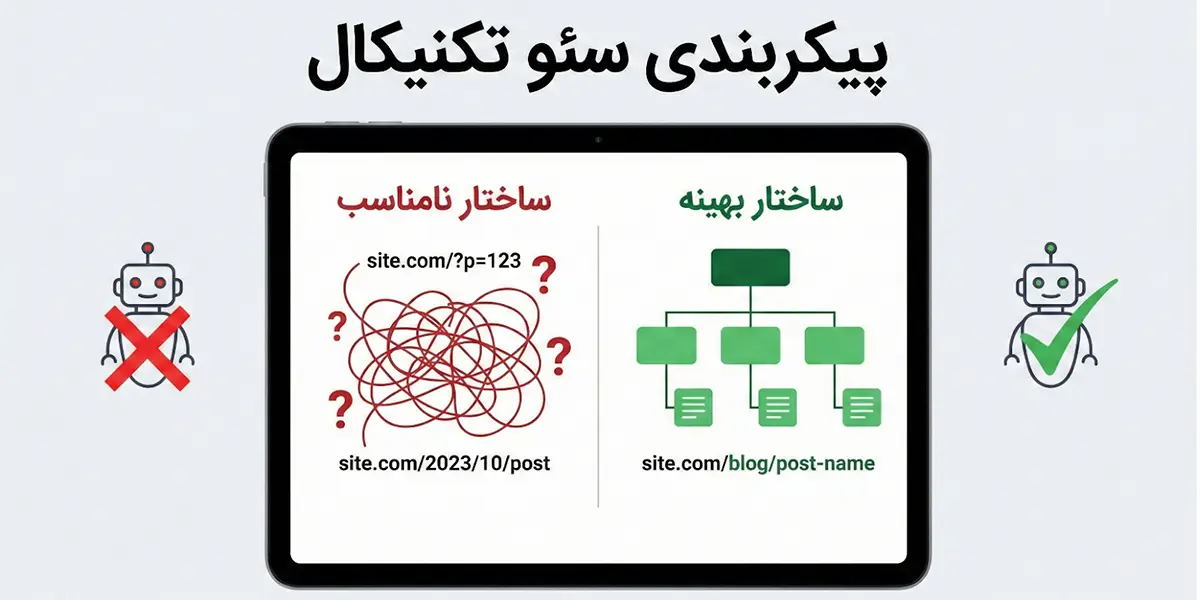
انتخاب ساختار نامناسب برای پیوندهای یکتا (Permalinks)
آدرسهای سایت (URL) باید برای کاربر و موتور جستجو خوانا و معنادار باشند. استفاده از ساختارهای پیشفرض که شامل علامت سوال و عدد هستند (مثل ?p=123) یا ساختارهایی که تاریخ دارند، به سئوی سایت آسیب میزنند. این آدرسها هیچ اطلاعاتی درباره محتوای صفحه نمیدهند و طولانی شدن بیدلیل آنها ارزش کلمات کلیدی را کاهش میدهد.
| نوع ساختار | نمونه آدرس | وضعیت سئو |
|---|---|---|
| پیشفرض (Plain) | site.com/?p=123 | بسیار بد |
| روز و نام (Day and name) | site.com/2023/10/25/post | متوسط |
| نام نوشته (Post name) | site.com/sample-post/ | عالی |
| سفارشی (Custom) | site.com/category/post/ | خوب (مناسب سایتهای بزرگ) |
عدم مدیریت بودجه خزش (Crawl Budget) با تگهای Canonical و Noindex
موتورهای جستجو منابع محدودی برای خزش در سایت شما دارند و نباید این منابع را هدر دهید. یکی از اشتباهات رایج، اجازه دادن به گوگل برای ایندکس کردن صفحات بیارزشی مثل آرشیو نویسندگان، تگهای کمکاربرد یا صفحات تشکر است. این کار باعث میشود صفحات مهم شما دیرتر دیده شوند. استفاده صحیح از تگ Noindex برای صفحات کمارزش و تگ Canonical برای جلوگیری از محتوای تکراری، به گوگل میفهماند که کدام صفحات اولویت دارند.
رعایت نکردن سلسلهمراتب تگهای هدینگ (H1 تا H6)
تگهای هدینگ اسکلتبندی محتوای شما هستند، نه ابزاری برای درشت کردن فونتها! استفاده از چندین تگ H1 در یک صفحه، گوگل را در تشخیص موضوع اصلی گیج میکند. همچنین پریدن از H2 به H4 بدون رعایت ترتیب، ساختار منطقی مقاله را بهم میریزد!
۴.توسعه غیرحرفهای و عدم رعایت چرخه صحیح دیپلوی (Deployment)
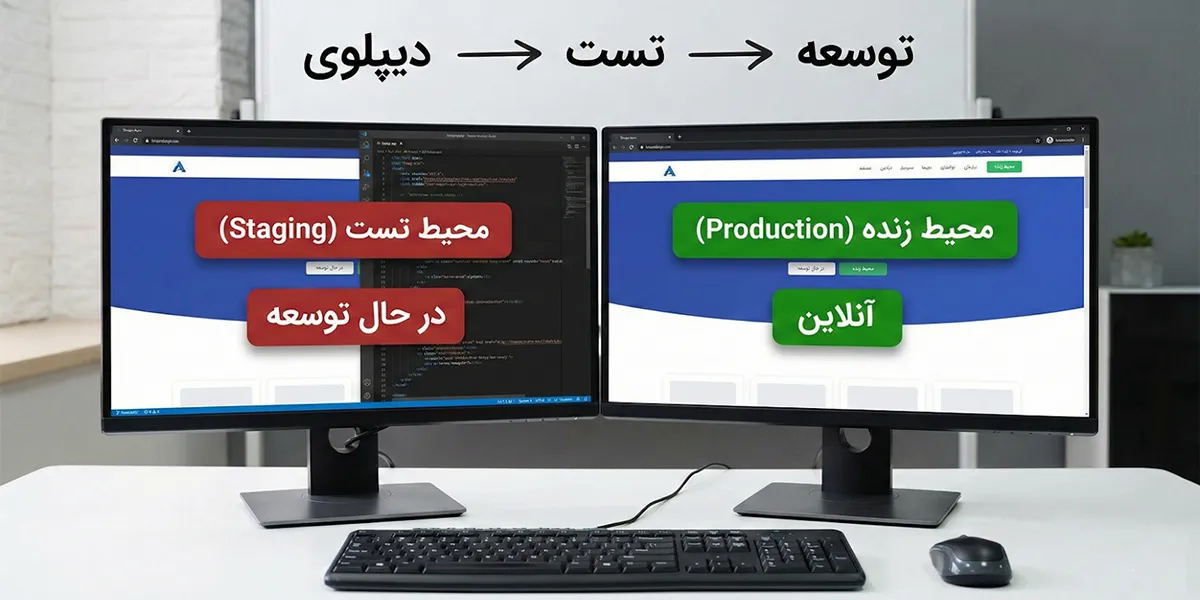
ویرایش مستقیم کدهای هسته یا قالب مادر (Parent Theme) باعث میشود تمام زحمات شما با یک دکمه بهروزرسانی بر باد رود. اگر کدهای CSS یا PHP را مستقیما در فایلهای قالب اصلی تغییر دهید، به محض اینکه سازنده قالب نسخه جدیدی ارائه دهد و شما آپدیت کنید، فایلهای جدید جایگزین شده و تغییرات شما حذف میشوند.
راه حل قطعی و استاندارد، استفاده از Child Theme (پوسته فرزند) است که تغییرات شما را در فایلی جداگانه و ایمن از بهروزرسانیها حفظ میکند. با استفاده از اقدامات زیر، میتوانید محیط وردپرس خود را بهصورت حرفهای گسترش دهید:
- ایجاد یک محیط استیجینگ جهت تست هرگونه تغییر با خیال راحت قبل از اعمال روی سایت زنده
- استفاده از تابع استاندارد wp_enqueue_script برای بارگذاری نوبتی و بدون تداخل فایلها
- فراهم کردن امکان شناسایی و فشردهسازی صحیح فایلهای CSS و JS توسط افزونههای کش
- بررسی کامل تداخل افزونهها و آپدیتهای هسته و قالب در محیط تست (قبل از اجرا)
- غیرفعال کردن قطعی حالت دیباگ WP_DEBUG در فایل wp-config.php سایت نهایی پس از عیبیابی
- جلوگیری از نمایش خطاهای PHP در مرورگر کاربر برای حفظ امنیت اطلاعات حساس سرور
۵.غفلت از بهینهسازی و بهبود تجربه کاربری (UX) در طراحی سایت وردپرسی
گوگل دیگر فقط به کلمات کلیدی اهمیت نمیدهد؛ اکنون تجربه کاربر از کار با سایت شما فاکتور اصلی رتبهبندی است. سایتی که زیباست اما کند لود میشود یا پرشهای ناگهانی دارد، هیچ ارزشی برای کاربر مدرن و کمحوصله ندارد. در پروژه های طراحی سایت با وردپرس، غفلت از این موارد به معنای نرخ پرش بالا و از دست دادن مشتری است.
عدم سرویسدهی تصاویر در فرمتهای نسل جدید (WebP/AVIF)
استفاده از فرمتهای قدیمی مثل JPG یا PNG برای همه تصاویر، حجم صفحات را بیدلیل بالا میبرد. فرمتهای نسل جدید مانند WebP و AVIF میتوانند کیفیت مشابه را با حجمی بسیار کمتر (گاهی تا ۵۰٪ کمتر) ارائه دهند. این کاهش حجم مستقیما روی فاکتور LCP (بزرگترین ترسیم محتوایی) تأثیر مثبت میگذارد. برای بهینهسازی تصاویر سایت خود و افزایش سرعت لود، حتما از راهکارهای زیر استفاده کنید:
- تبدیل خودکار تصاویر آپلودی به فرمت WebP
- استفاده از افزونههای فشردهساز تصویر هنگام آپلود
- تنظیم ابعاد دقیق تصاویر متناسب با مکان نمایش
- حذف دادههای اضافی (EXIF) از فایلهای عکس
عدم اجرای بارگذاری تنبل (Lazy Load) برای مدیا و آیفریمها
تکنولوژی Lazy Load باعث میشود تصاویر و ویدیوها فقط زمانی لود شوند که کاربر به آنها اسکرول میکند. عدم استفاده از این تکنیک، تعداد درخواستهای اولیه را به شدت افزایش میدهد و سرعت لود اولیه سایت را کاهش میدهد. وردپرس به صورت پیشفرض این قابلیت را دارد، اما برای ویدیوها و آیفریمهای سنگین باید مطمئن شوید که بارگذاری تنبل به درستی اعمال میشود.
نادیده گرفتن CLS (تغییر چیدمان تجمعی)
آیا تا به حال پیش آمده است که بخواهید روی دکمهای کلیک کنید اما ناگهان صفحه بپرد و روی چیز دیگری کلیک کنید؟ این همان CLS یا تغییر چیدمان تجمعی است که تجربه کاربری را ویران میکند. دلیل اصلی این مشکل، عدم تعیین طول و عرض برای تصاویر و المانها در کدهای HTML است. در طراحی سایت با وردپرس باید برای تمام المانهای بصری ابعاد مشخص تعریف کنید!
حرف آخر
حالا که با خطرات قالبهای سنگین، حفرههای امنیتی و ایرادات سئو آشنا شدید، زمان عمل فرا رسیده است. فراموش نکنید که طراحی سایت وردپرسی یک تخصص است و به تجربه نیاز دارد. اگر احساس میکنید اصلاح این موارد برایتان پیچیده است یا میخواهید از همان ابتدا خیالتان راحت باشد، ما در دیجی نامه آمادهایم تا طراحی سایت شما را با رعایت تمام استانداردهای روز جهانی انجام دهیم. همین امروز برای دریافت مشاوره حرفهای با ما تماس بگیرید و کسبوکارتان را شروع کنید!